Domain klima-store.de kaufen?
Wir ziehen mit dem Projekt
klima-store.de um.
Sind Sie am Kauf der Domain
klima-store.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain klima-store.de kaufen?
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **

Ähnliche Suchbegriffe für Syndication-Feeds
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was ist besser Luftreiniger oder Luftbefeuchter?
Was ist besser Luftreiniger oder Luftbefeuchter? Das hängt von den individuellen Bedürfnissen ab. Ein Luftreiniger filtert Schadstoffe wie Staub, Pollen und Bakterien aus der Luft, während ein Luftbefeuchter die Luftfeuchtigkeit erhöht, was besonders in trockenen Umgebungen hilfreich ist. Wenn du unter Allergien leidest, könnte ein Luftreiniger die bessere Wahl sein, während ein Luftbefeuchter bei trockener Haut oder Atemwegsproblemen nützlich sein könnte. Letztendlich kann eine Kombination aus beiden Geräten die beste Lösung für eine gesunde Raumluft sein. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Taugen die Brandson Luftkühler mobil mit Wasserkühlung, mobile Klimaanlage ohne Abluftschlauch, Luftbefeuchter, Ventilator und Standventilator leise?
Die Brandson Luftkühler mobil mit Wasserkühlung, mobile Klimaanlage ohne Abluftschlauch, Luftbefeuchter, Ventilator und Standventilator sind in der Regel leiser als herkömmliche Klimaanlagen. Sie bieten eine gute Kühlleistung und können auch als Luftbefeuchter verwendet werden. Die genaue Lautstärke hängt jedoch von der individuellen Einstellung und dem Modell ab. Es ist ratsam, Kundenbewertungen und Produktbeschreibungen zu lesen, um eine genaue Vorstellung von der Lautstärke zu bekommen. **

Kann man ein Klimagerät als Luftentfeuchter verwenden?
Ja, einige Klimageräte können auch als Luftentfeuchter verwendet werden. Klimageräte kühlen die Luft ab, indem sie die Feuchtigkeit aus der Luft entfernen. Dieser Prozess führt zur Entfeuchtung der Luft. Allerdings sind spezielle Luftentfeuchter in der Regel effizienter und können größere Mengen an Feuchtigkeit aus der Luft entfernen. **
Was ist besser Ventilator oder Klimagerät?
Was ist besser Ventilator oder Klimagerät? Das hängt von den individuellen Bedürfnissen ab. Ein Ventilator ist eine kostengünstige Option, um die Luftzirkulation zu verbessern und eine angenehme Brise zu erzeugen. Ein Klimagerät hingegen kann die Luft kühlen und die Luftfeuchtigkeit regulieren, was besonders in heißen und schwülen Umgebungen vorteilhaft ist. Letztendlich kommt es darauf an, ob man nur eine leichte Abkühlung wünscht oder eine effektive Kühlung benötigt. **
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
Honeywell Mobile Klimaanlage 9000BTU 3in1 Klimagerät, Luftkühler Ventilator, Luftbefeuchter - Fernbedienung, leise & energieeffizient HF09CESWKDer Honeywell HF09CESWK ist ein mobiles Klimagerät mit Wi-Fi und Amazon Alexa Sprachsteuerung für flexible Bedienung von überall.Die Kühlleistung von 9000 BTU eignet sich ideal für Räume bis zu 30 m² oder 90 m³ und arbeitet mit umweltfreundlichem Kältemittel R-290Das Dual-Filtrationssystem verbessert die Luftqualität, filtert Staub und verlängert die Lebensdauer des Geräts.Die Entfeuchtungsfunktion entfernt bis zu 35,9 Liter Wasser pro Tag, was für ein schimmelfreies Raumklima sorgt.Mit digitalem Steuerfeld, LCD-Fernbedienung, 24-Stunden-Timer sowie Überhitzungsschutz und Filterwechselanzeige bietet das Gerät hohen Komfort und Sicherheit. Produktbeschreibung Der Honeywell HF09CESWK ist ein tragbares Klimagerät mit starker Kühlleistung für kleine bis mittelgroße Räume. Es verbindet Wi-Fi und Alexa Sprachsteuerung mit einem digitalen Thermostat und Dual-Filtrationssystem für bessere Luftqualität. Die automatische Oszillation verteilt die Luft gleichmäßig. Das Gerät entfeuchtet die Luft u1999,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
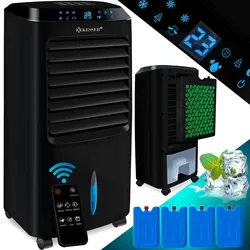
KESSER® 4in1 Mobile Klimaanlage Fernbedienung Klimagerät Ventilator Klimaanlage 10 L Tank Timer 3 Stufen Ionisator Luftbefeuchter LuftkühlerKESSER 4 in 1 mobil Klimagerät mit Fernbedienung bietet viele Funktionen, die für ein wohltuendes Raumklima sorgen. Seiner Grundfunktion nach handelt es sich bei dem Gerät um eine Kombination aus Ventilator Luftbefeuchter und Klimagerät , die einen kü84,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was ist besser Luftreiniger oder Luftbefeuchter?
Was ist besser Luftreiniger oder Luftbefeuchter? Das hängt von den individuellen Bedürfnissen ab. Ein Luftreiniger filtert Schadstoffe wie Staub, Pollen und Bakterien aus der Luft, während ein Luftbefeuchter die Luftfeuchtigkeit erhöht, was besonders in trockenen Umgebungen hilfreich ist. Wenn du unter Allergien leidest, könnte ein Luftreiniger die bessere Wahl sein, während ein Luftbefeuchter bei trockener Haut oder Atemwegsproblemen nützlich sein könnte. Letztendlich kann eine Kombination aus beiden Geräten die beste Lösung für eine gesunde Raumluft sein. **
Ähnliche Suchbegriffe für Syndication-Feeds
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bildwörterbuch Sanitär, Heizung, KlimaBildwörterbuch Sanitär, Heizung, Klima , Das Bildwörterbuch richtet sich an Lernende in der Berufsvorbereitung, Berufsgrundbildung, Berufsausbildung sowie an Teilnehmende in Meister- und Technikerschulen und an Fachkräfte in der Berufspraxis der Sanitär-, Heizungs- und Klimatechnik. Es unterstützt den Aufbau eines umfassenden beruflichen Fachwortschatzes und erleichtert die fachliche Kommunikation im Arbeitsalltag. Über 1800 Fachbegriffe werden anhand von Abbildungen anschaulich dargestellt und in Deutsch, Englisch, Arabisch sowie Persisch in den Varianten Dari und Farsi vermittelt. Wo in einer Fremdsprache kein direktes Äquivalent existiert, wird der Begriff erklärend beschrieben. Teilweise werden zusätzlich umgangssprachliche Bezeichnungen aufgeführt, um die Verständigung mit Kundinnen und Kunden zu erleichtern. Die Inhalte sind fachsystematisch in mehrere Kapitel gegliedert und orientieren sich an der Struktur des Berufsfeldes. Detailreiche Fotos und Grafiken unterstützen das Verständnis von Funktionsweisen und Einsatzbereichen von Werkzeugen, Materialien und Anlagen. Ein mehrsprachiges Stichwortverzeichnis ermöglicht das schnelle Nachschlagen und macht das Werk zu einem praxisnahen Lern- und Nachschlagewerk. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Erscheinungsjahr: 20180119, Produktform: Kartoniert, Seitenzahl/Blattzahl: 400, Abbildungen: Abbildungen, Keyword: Berufsschule; Lehrbuch; Metalltechnik, Fachschema: Berufsausbildung~Duales System (Ausbildung)~Lehre (Berufsausbildung)~Bildwörterbuch~Wörterbuch / Bildwörterbuch~Deutschland~Heizungstechnik / Berufsbezogenes Schulbuch~Sanitärtechnik / Berufsbezogenes Schulbuch, Fachkategorie: Bauhandwerk~Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Region: Österreich~Deutschland~Schweiz, Bildungszweck: für die Berufsbildung~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Klimatechnik, Lichttechnik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Handwerk + Technik GmbH, Verlag: Handwerk + Technik GmbH, Verlag: Verlag Handwerk und Technik, Länge: 167, Breite: 139, Höhe: 27, Gewicht: 527, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 227851128,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Taugen die Brandson Luftkühler mobil mit Wasserkühlung, mobile Klimaanlage ohne Abluftschlauch, Luftbefeuchter, Ventilator und Standventilator leise?
Die Brandson Luftkühler mobil mit Wasserkühlung, mobile Klimaanlage ohne Abluftschlauch, Luftbefeuchter, Ventilator und Standventilator sind in der Regel leiser als herkömmliche Klimaanlagen. Sie bieten eine gute Kühlleistung und können auch als Luftbefeuchter verwendet werden. Die genaue Lautstärke hängt jedoch von der individuellen Einstellung und dem Modell ab. Es ist ratsam, Kundenbewertungen und Produktbeschreibungen zu lesen, um eine genaue Vorstellung von der Lautstärke zu bekommen. **
-
Kann man ein Klimagerät als Luftentfeuchter verwenden?
Ja, einige Klimageräte können auch als Luftentfeuchter verwendet werden. Klimageräte kühlen die Luft ab, indem sie die Feuchtigkeit aus der Luft entfernen. Dieser Prozess führt zur Entfeuchtung der Luft. Allerdings sind spezielle Luftentfeuchter in der Regel effizienter und können größere Mengen an Feuchtigkeit aus der Luft entfernen. **
-
Was ist besser Ventilator oder Klimagerät?
Was ist besser Ventilator oder Klimagerät? Das hängt von den individuellen Bedürfnissen ab. Ein Ventilator ist eine kostengünstige Option, um die Luftzirkulation zu verbessern und eine angenehme Brise zu erzeugen. Ein Klimagerät hingegen kann die Luft kühlen und die Luftfeuchtigkeit regulieren, was besonders in heißen und schwülen Umgebungen vorteilhaft ist. Letztendlich kommt es darauf an, ob man nur eine leichte Abkühlung wünscht oder eine effektive Kühlung benötigt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.